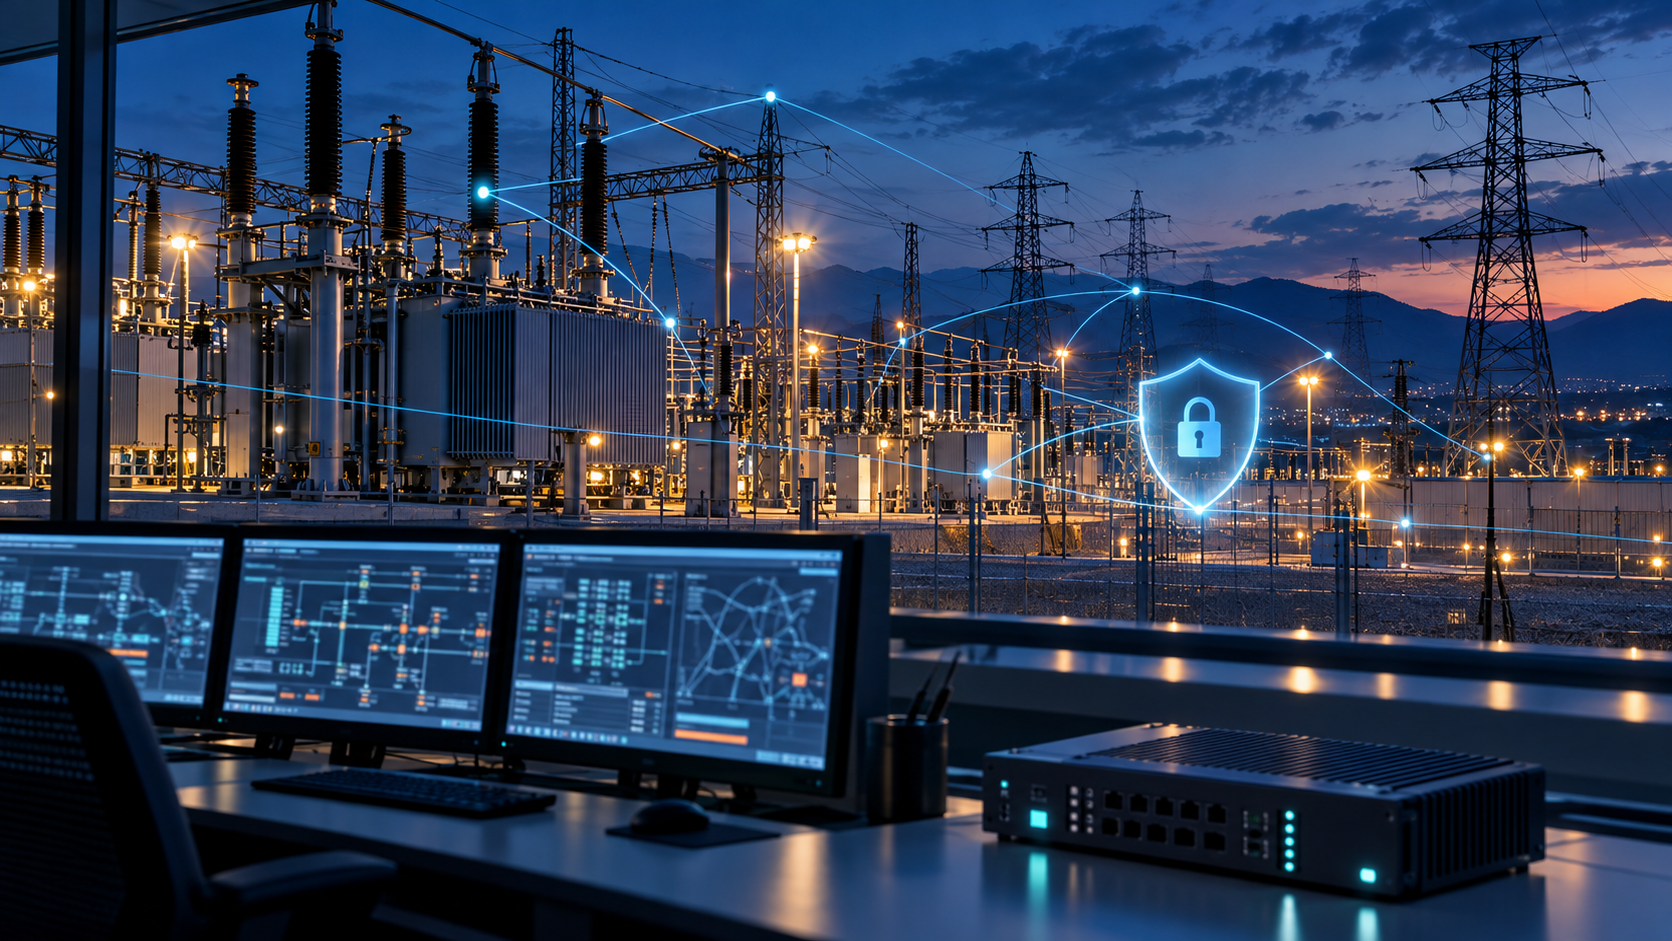
پایداری شبکه برق تنها به سلامت تجهیزات و خطوط انتقال وابسته نیست؛ امنیت ارتباطات و سامانههای کنترل نیز در تداوم برقرسانی نقش دارد. در نیروگاهها، پستهای برق و مراکز دیسپاچینگ، تجهیزات کنترلی بهصورت پیوسته اطلاعات عملیاتی و فرمانهای حساس را تبادل میکنند. دسترسی غیرمجاز یا دستکاری این ارتباطات میتواند عملکرد تجهیزات و استمرار خدمات را تحت تأثیر قرار دهد.
فایروال صنعتی، در کنار پایش ترافیک و سامانههای تشخیص و جلوگیری از نفوذ، یکی از اجزای حفاظت از شبکههای عملیاتی صنعت برق است. این ابزارها به بهرهبرداران کمک میکنند ارتباطات مجاز را مشخص کنند، فعالیتهای مشکوک را شناسایی کنند و احتمال گسترش تهدید میان بخشهای شبکه را کاهش دهند.
چرا امنیت شبکههای OT در صنعت برق اهمیت دارد؟
شبکههای فناوری عملیاتی یا OT وظیفه پایش و کنترل فرآیندهای فیزیکی را بر عهده دارند. در صنعت برق، این شبکهها ارتباط میان سامانههای SCADA، تجهیزات PLC و RTU، ایستگاههای مهندسی و سایر تجهیزات کنترلی و حفاظتی را برقرار میکنند.
در چنین محیطهایی، تصمیمهای امنیتی باید با نیازهای بهرهبرداری هماهنگ باشند. قطع یک ارتباط یا مسدود شدن یک فرمان معتبر ممکن است بر فرآیند عملیاتی اثر بگذارد؛ بنابراین حفظ دسترسپذیری، کنترل تأخیر و توجه به ایمنی، در کنار حفاظت از دادهها اهمیت دارد.
قدیمی بودن بخشی از تجهیزات، محدودیت در نصب بهروزرسانیها و نیاز به دسترسی از راه دور نیز حفاظت از این شبکهها را پیچیدهتر میکند. راهکار مناسب باید با شناخت تجهیزات، ارتباطات و حساسیت فرآیند انتخاب شود.
مهمترین چالشهای امنیتی شبکههای برق
یکی از چالشهای اصلی، ارتباط میان شبکههای سازمانی IT و شبکههای کنترلی OT است. اگر این ارتباطات بدون جداسازی و کنترل مناسب برقرار شوند، ممکن است تهدید از یک بخش به بخشهای عملیاتی منتقل شود.
دسترسی پیمانکاران و تیمهای تعمیر و نگهداری نیز به کنترل دقیق نیاز دارد. مشخص بودن هویت کاربر، محدوده دسترسی، زمان اتصال و ثبت فعالیتها، از عوامل مهم در مدیریت این ارتباطات است.
از دیگر چالشها میتوان به موارد زیر اشاره کرد:
استفاده از تجهیزات قدیمی با امکانات امنیتی محدود؛
تنظیمات نادرست یا دسترسیهای بیش از نیاز کاربران؛
اتصال تجهیزات و رایانههای غیرمجاز به شبکه کنترل؛
نبود دید کافی نسبت به ترافیک و ارتباطات تجهیزات؛
تنوع پروتکلهای صنعتی و دشواری تحلیل فرمانهای آنها؛
احتمال ارسال فرمان غیرمجاز یا تغییر ناخواسته تنظیمات تجهیزات.
مدیریت این ریسکها به مجموعهای از اقدامات فنی و اجرایی نیاز دارد؛ از شناسایی داراییها و تفکیک شبکه تا کنترل دسترسی و پایش مستمر.
فایروال صنعتی چه نقشی در حفاظت از شبکه دارد؟
فایروال صنعتی، ارتباطات میان بخشهای شبکه را بر اساس سیاستهای تعریفشده کنترل میکند. بهعنوان مثال، میتوان تعیین کرد کدام سامانه اجازه ارتباط با یک تجهیز کنترلی را داشته باشد و چه نوع ترافیکی از مرز میان دو بخش عبور کند.
در راهکارهایی که از بازرسی عمیق بستهها یا DPI برای پروتکلهای صنعتی پشتیبانی میکنند، بررسی ترافیک میتواند فراتر از آدرس IP و شماره پورت باشد. بسته به قابلیت نرمافزار و پروتکل مورد پشتیبانی، امکان تحلیل نوع پیام یا فرمان و اعمال محدودیت بر برخی عملیات نیز فراهم میشود.
برای نمونه، در یک سناریوی مشخص ممکن است خواندن اطلاعات تجهیز برای سامانه مانیتورینگ مجاز باشد، اما تغییر تنظیمات تنها از ایستگاه مهندسی تعیینشده انجام شود. اجرای چنین سیاستی به پشتیبانی فنی راهکار و تعریف صحیح ارتباطات مجاز وابسته است.
در انتخاب محصول، باید میان عبور دادن ترافیک یک پروتکل، شناسایی آن و امکان تحلیل و کنترل فرمانهای آن تفاوت قائل شد.
تفاوت نقش IDS و IPS در شبکههای عملیاتی
سامانه تشخیص نفوذ یا IDS ترافیک را بررسی میکند و در صورت شناسایی نشانههای تهدید یا فعالیت مشکوک، هشدار میدهد. این هشدارها به تیم امنیت و بهرهبرداری کمک میکنند رخدادها را بررسی و پیگیری کنند.
سامانه جلوگیری از نفوذ یا IPS علاوه بر تشخیص، میتواند مطابق سیاستهای تنظیمشده ترافیک مشخصی را مسدود کند. این قابلیت در شبکههای OT باید با دقت و متناسب با حساسیت ارتباطات فعال شود؛ زیرا مسدود شدن اشتباه یک ارتباط معتبر نیز ممکن است پیامد عملیاتی داشته باشد.
به همین دلیل، انتخاب محل استقرار، شناخت ترافیک عادی، آزمایش سیاستها و هماهنگی با تیم بهرهبرداری، بخشی از فرآیند پیادهسازی است. هدف، کاهش ریسک سایبری همراه با حفظ عملکرد قابلاعتماد فرآیند است.
جداسازی شبکه؛ پایهای برای محدود کردن گسترش تهدید
یکی از رویکردهای مهم در امنیت صنعتی، تقسیم شبکه به نواحی امنیتی و کنترل ارتباطات میان آنهاست. در معماری مبتنی بر مفاهیم IEC 62443، تجهیزات و سامانهها متناسب با نیازهای امنیتی و عملیاتی در نواحی مشخص قرار میگیرند و مسیرهای ارتباطی میان آنها تحت کنترل قرار میگیرد.
در صنعت برق، این رویکرد میتواند شامل تفکیک شبکه سازمانی، سامانههای کنترل، تجهیزات میدان و دسترسیهای تعمیر و نگهداری باشد. همچنین ایجاد ناحیه واسط یا DMZ صنعتی برای تبادل کنترلشده اطلاعات میان IT و OT، بخشی از معماری پیشنهادی در بسیاری از سناریوهاست.
فایروال صنعتی در مرزهای مناسب این نواحی قرار میگیرد تا ارتباطات موردنیاز را مجاز و ارتباطات غیرضروری را محدود کند. البته دستیابی به الزامات یک استاندارد، به مجموعه طراحی، فرآیندها، تنظیمات و ارزیابیها وابسته است و صرف نصب یک دستگاه، به معنای انطباق کامل نیست.
کاربرد فایروال صنعتی در بخشهای مختلف صنعت برق
پستهای برق: کنترل ارتباط تجهیزات محلی با مرکز کنترل، محدودسازی دسترسیهای مهندسی و پایش ترافیک مشکوک، از کاربردهای قابل بررسی است. در پستهای دوردست و مرزی نیز انتخاب راهکار باید بر اساس مسیرهای ارتباطی، شرایط دسترسی و ارزیابی ریسک همان سایت انجام شود.
نیروگاهها: جداسازی بخشهای عملیاتی، کنترل ارتباط ایستگاههای مهندسی با تجهیزات و مدیریت دسترسی پیمانکاران میتواند به کاهش احتمال انتقال تهدید میان بخشها کمک کند.
مراکز دیسپاچینگ و کنترل: مدیریت ارتباط با سایتهای متعدد، ثبت رویدادها و کنترل مسیرهای تبادل اطلاعات، از نیازهای مهم این مراکز است.
مرز شبکه IT و OT: فایروال میتواند در کنار DMZ صنعتی، دسترسی مستقیم و غیرضروری میان شبکه سازمانی و سامانههای عملیاتی را محدود کند.
رویکرد ناوک هوشمند پویان در ارائه راهکار امنیت صنعتی
ناوک هوشمند پویان با تمرکز بر تأمین سختافزار تخصصی و همکاری با توسعهدهندگان نرمافزارهای بومی، امکان بررسی ترکیب مناسب سختافزار و نرمافزار برای نیازهای امنیت صنعتی را فراهم میکند.
در این رویکرد، انتخاب پلتفرم باید بر اساس محل نصب، حجم ترافیک، تعداد و نوع درگاهها، قابلیتهای نرمافزاری و نیازهای تداوم سرویس انجام شود. تجهیزات مورد استفاده در تابلوهای صنعتی ممکن است به شرایط محیطی متفاوتی نسبت به تجهیزات نصبشده در رک اتاق کنترل نیاز داشته باشند.
قابلیتهایی مانند افزونگی تغذیه، Bypass و دسترسپذیری بالا نیز باید برای مدل و پیکربندی انتخابشده بررسی شوند. همچنین پشتیبانی از پروتکلهای صنعتی، بازرسی عمیق و کنترل فرمانها، به نرمافزار و نسخه مورد استفاده وابسته است.
هدف از این بررسی، ارائه ترکیبی متناسب با شرایط واقعی پروژه و فراهم کردن امکان ارزیابی فنی پیش از استقرار است.
شقایق حدادی
مهندسی فروش
برای بررسی نیاز پروژه و انتخاب ترکیب مناسب سختافزار و نرمافزار، با بخش مهندسی فروش ناوک هوشمند پویان در ارتباط باشید.
 شرکت لنر
 شرکت ترنسند Transcend
 شرکت میلتا Mielta Technologies
 شرکت شاتل Shuttle
 شرکت روسما Rossma
 شرکت کیوریتور Qrator
 شرکت کسپراسکای Kaspersky
 گواهینامه پایداری سیستم B Corp
 شرکت سیج رن SageRAN
 شرکت دورابوک Durabook
 شرکت اسپایرنت Spirent
 شرکت دکتر وب Dr.Web



بدون دیدگاه